Mes projets
Projets vus au CFA
Travaux pratiques et projets réalisés dans le cadre de ma formation, documentés et testés en laboratoire.
Cybersécurité
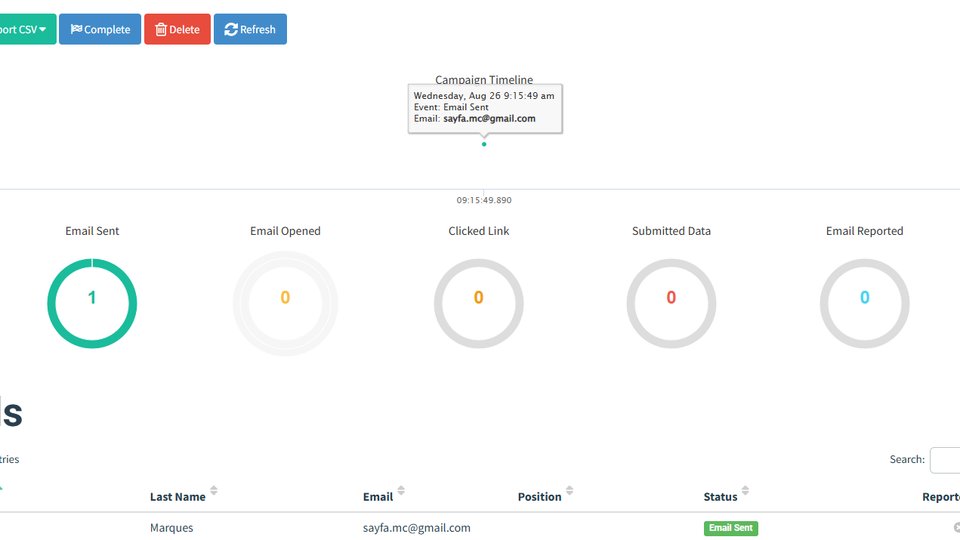
Installation & Utilisation Gophish
Installation et prise en main de Gophish, une plateforme open source de simulation de campagnes de phishing. Mise en place d'un scénario réaliste d'usurpation d'une banque en ligne (profil d'envoi SMTP, groupe de cibles, modèle d'e-mail), puis analyse des statistiques de la campagne (envois, ouvertures, clics, soumissions de données) pour sensibiliser aux techniques d'hameçonnage.
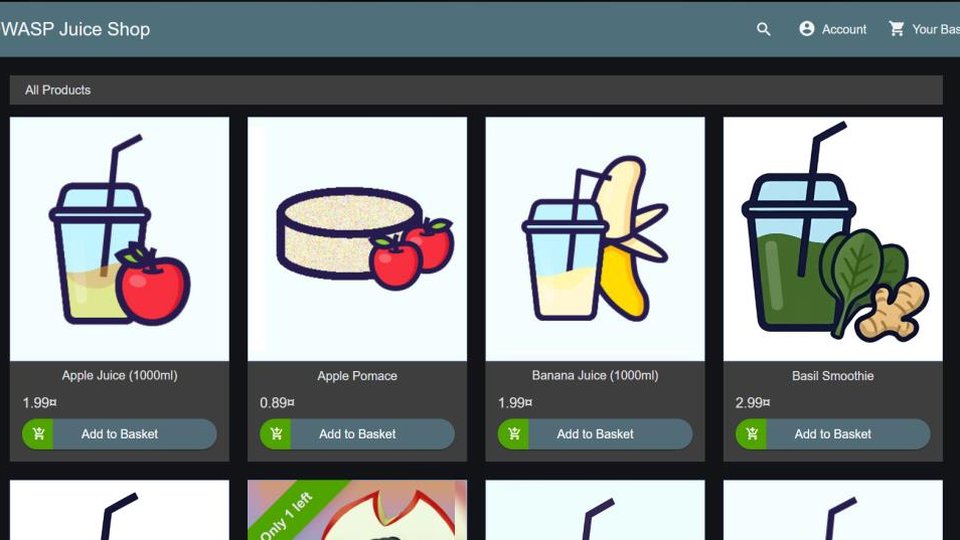
Installation & Utilisation Juice Shop dans un Docker
Déploiement d'OWASP Juice Shop, une application web volontairement vulnérable, dans un conteneur Docker isolé et reproductible. Prise en main de l'interface et du Score Board recensant plus de 180 défis répartis selon les grandes familles de vulnérabilités web (injections SQL, XSS, contrôle d'accès défaillant, etc.), avec résolution pratique d'un défi d'authentification par injection SQL.
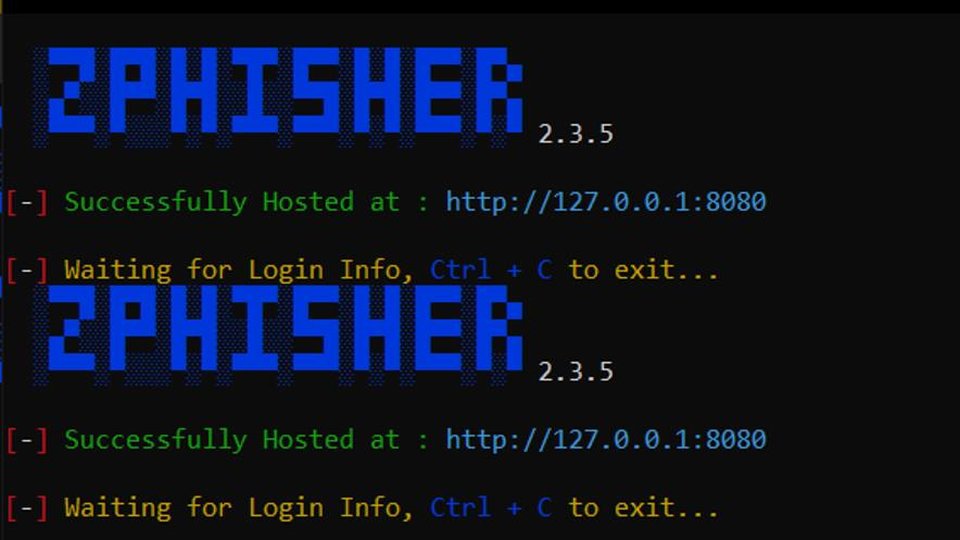
Installation & Utilisation Z Phisher dans un Docker
Déploiement de Zphisher, un outil open source de génération de fausses pages de connexion (Facebook, Google, Instagram...), dans un conteneur Docker strictement local et isolé. Démonstration d'une attaque de phishing basique : génération d'une page de connexion factice, hébergement en local, capture de l'adresse IP puis des identifiants saisis par la victime, avant redirection vers le vrai site pour masquer la supercherie.
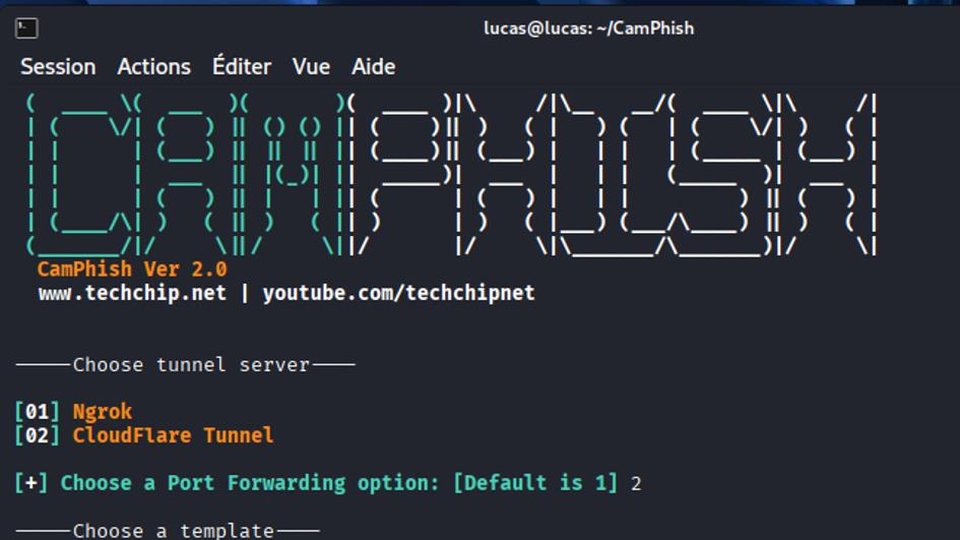
Installation & Utilisation Camphish
Prise en main de CamPhish, un outil open source combinant ingénierie sociale, page leurre (fausse vidéo YouTube en direct) et tunneling Cloudflare pour exposer un lien piégé sur Internet. Démonstration de la collecte de données sensibles lorsqu'une cible accepte les permissions du navigateur : adresse IP, géolocalisation GPS et photos capturées via la caméra, dans une démarche de sensibilisation aux risques liés aux autorisations navigateur.
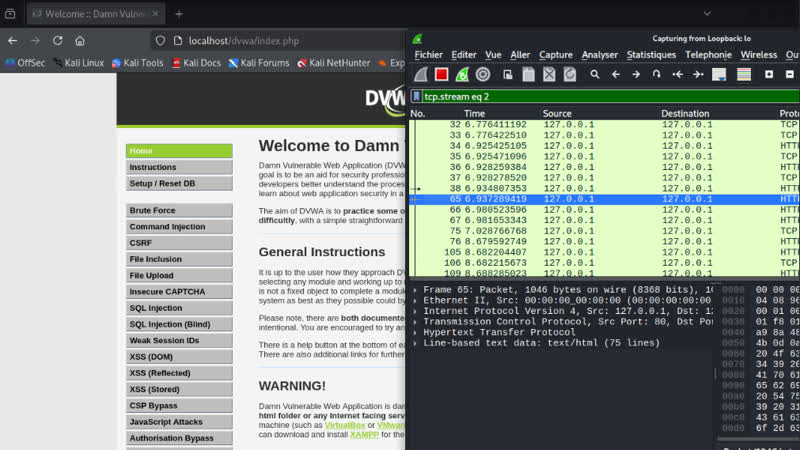
Analyse réseau avec Wireshark sur DVWA
Mise en place de DVWA (Damn Vulnerable Web Application), une application web intentionnellement vulnérable, et utilisation de Wireshark pour capturer et analyser le trafic réseau généré lors d'attaques courantes (injections SQL, XSS, brute force). Observation des échanges HTTP en clair, identification des requêtes malveillantes dans les trames capturées et compréhension de l'impact de l'absence de chiffrement sur la confidentialité des données transmises.
Ticketing & Monitoring
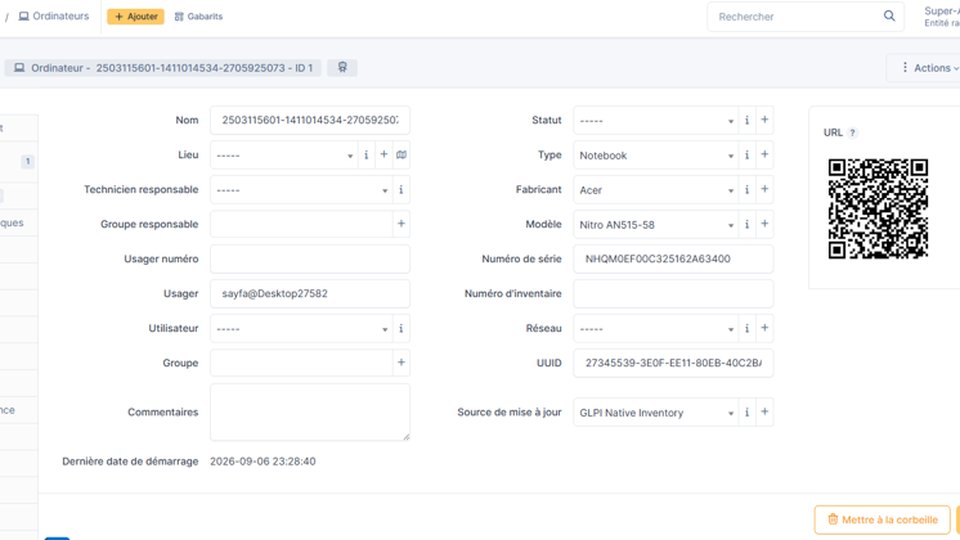
Installation, Configuration & Inventaire GLPI
Installation de GLPI (Gestionnaire Libre de Parc Informatique) sur un serveur Ubuntu, avec Apache et MariaDB : base de données dédiée, VirtualHost Apache et déploiement via l'installeur web. Déploiement ensuite du GLPI Agent sur un poste Windows afin de collecter automatiquement ses informations matérielles et logicielles (composants, logiciels, réseau) et de générer un inventaire complet, consultable et détaillé directement depuis GLPI (Parc → Ordinateurs).
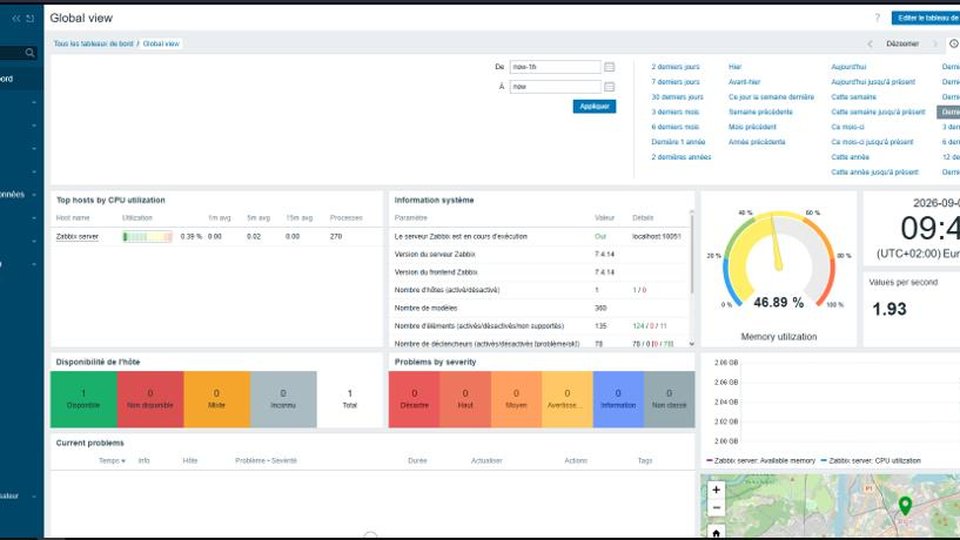
Installation, Configuration & Supervision Zabbix
Installation de Zabbix sur un serveur Ubuntu, avec Apache et MariaDB : ajout du dépôt officiel, configuration de la base de données et déploiement via l'assistant web. Intégration ensuite d'un poste Windows à la supervision grâce à l'agent Zabbix, avec vérification de la connectivité, déclaration de l'hôte et application du modèle "Windows by Zabbix agent". Résultat : un poste surveillé en temps réel (CPU, mémoire, disques, services) directement visible depuis le tableau de bord Zabbix.
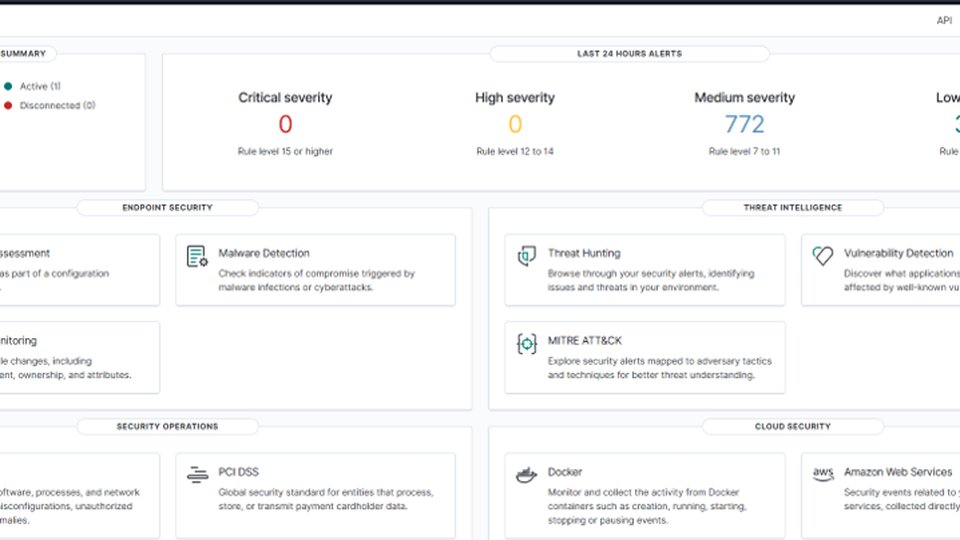
Installation & Configuration Wazuh
Installation de Wazuh, une plateforme open source de sécurité unifiée (SIEM/XDR), sur un serveur Ubuntu via son script d'installation officiel tout-en-un. Déploiement de l'agent Wazuh sur un poste Windows pour collecter en temps réel les événements de sécurité (logs, modifications de fichiers, tentatives de connexion) et les transmettre au Manager pour analyse. Exploration des alertes par sévérité et des logs détaillés via Discover, et découverte des modules de sécurité disponibles (détection de malwares, intégrité des fichiers, threat intelligence, conformité).
Windows Server
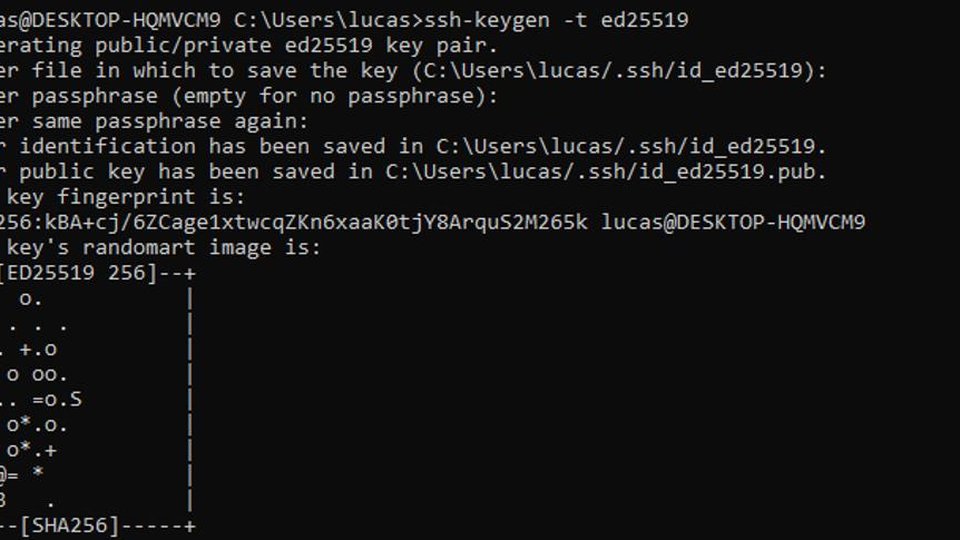
Connexion SSH sécurisée par clé entre postes Windows
Mise en place d'une authentification SSH par clé (ed25519) entre un client et un serveur Windows, en remplacement de l'authentification par mot de passe, vulnérable aux attaques par force brute. Installation d'OpenSSH Server, génération de la paire de clés sur le client, dépôt de la clé publique dans administrators_authorized_keys avec configuration stricte des permissions ACL, puis validation d'une connexion établie sans saisie de mot de passe.
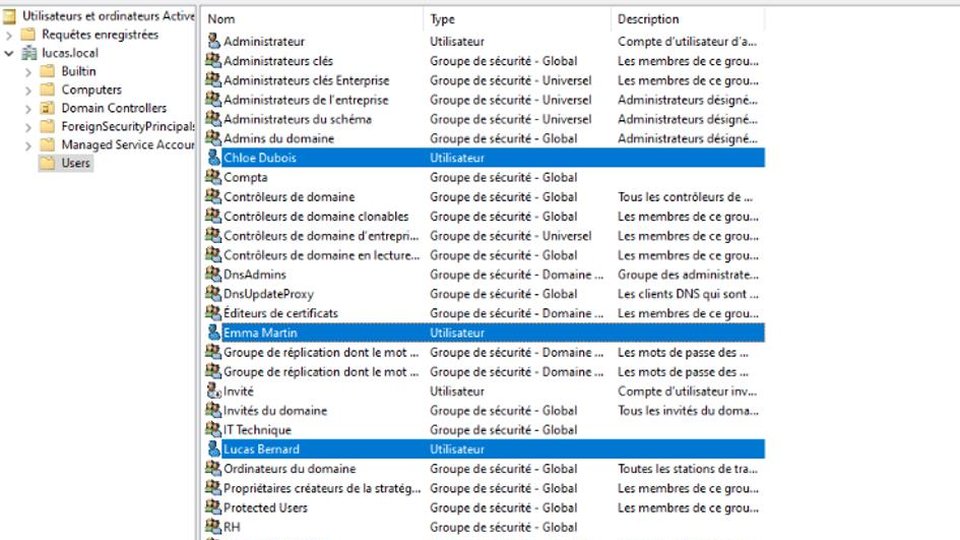
Manipulation de l'Active Directory par PowerShell
Déploiement d'un domaine Active Directory entièrement en PowerShell : création de la forêt, des unités organisationnelles, de groupes de sécurité par service et des comptes utilisateurs associés. Jonction d'un poste client au domaine, puis déploiement silencieux d'un logiciel à distance sur ce poste via une session PowerShell distante (PSSession), sans aucune intervention manuelle sur la machine cible.
Ubuntu Server
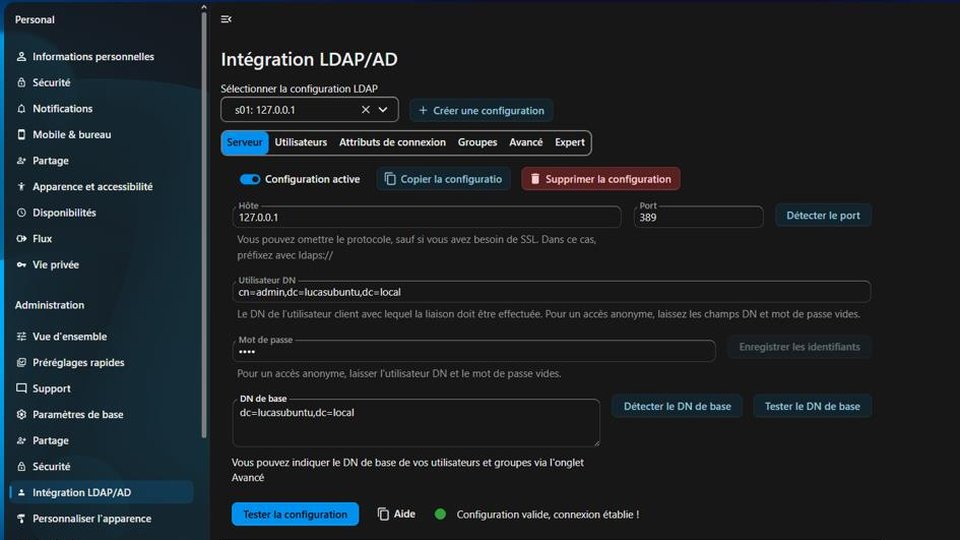
Installation de Nextcloud sur Ubuntu et liaison LDAP
Mise en place d'un annuaire OpenLDAP sur Ubuntu, avec création de l'arborescence (people, groups) et d'un compte utilisateur, puis installation d'un serveur Nextcloud via Snap. Intégration de Nextcloud à l'annuaire LDAP pour déléguer l'authentification : les comptes gérés dans LDAP deviennent directement exploitables comme identifiants de connexion à Nextcloud, sans création de compte local supplémentaire.
Virtualisation & Réseau
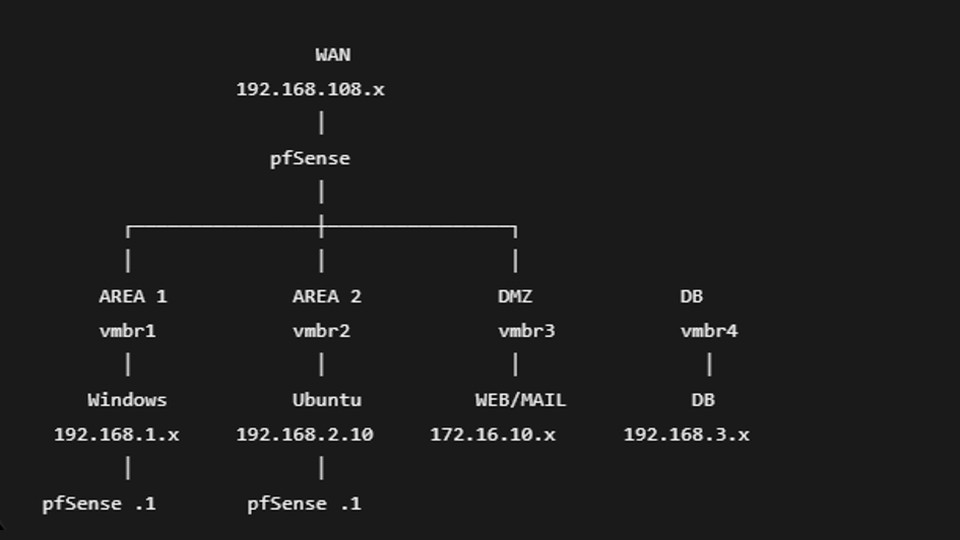
Infrastructure réseau segmentée avec DMZ (pfSense / Proxmox)
Mise en place d'un pare-feu pfSense virtualisé sous Proxmox pour cloisonner quatre zones réseau distinctes sur autant de bridges dédiés : deux zones utilisateurs (postes Windows et Ubuntu), une DMZ hébergeant les services exposés (Web, DNS, Mail) et une zone isolée pour le serveur de base de données. Définition de règles de filtrage indépendantes par interface (politique par défaut « tout bloqué sauf autorisation explicite »), avec NAT entrant vers la DMZ depuis le WAN. Validation de bout en bout par des tests de connectivité inter-zones et depuis un poste externe, confirmant que les services volontairement exposés répondent tandis que les postes utilisateurs restent invisibles depuis l'extérieur.